Auditoría de algoritmos: ¿cómo verificar que realmente están bajo control?
Un trabajo importante es comprobar que hay gobernanza detrás de la tecnología.
La inteligencia artificial y los algoritmos ya forman parte del día a día de muchas organizaciones. Automatizan procesos, ayudan a tomar decisiones y mejoran la eficiencia operativa.
Sin embargo, conforme aumenta su uso, también crece una pregunta que cada vez preocupa más a responsables de Compliance, departamentos jurídicos y equipos de gobierno corporativo: ¿cómo verificamos que esos sistemas realmente funcionan bajo control?
¿Qué es una auditoría de algoritmos?
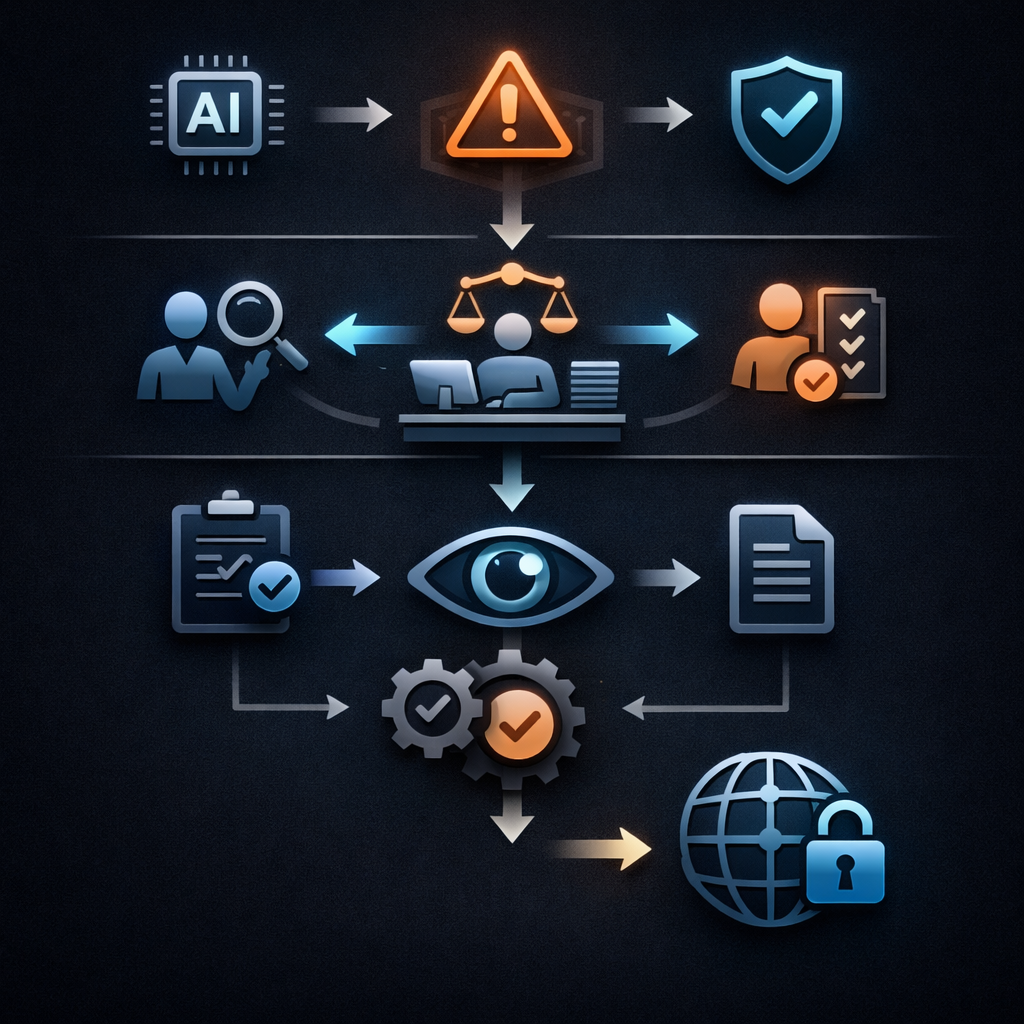
Una auditoría de algoritmos es el proceso mediante el cual una organización verifica que mantiene el control sobre las decisiones que un sistema automatizado define o apoya, y que puede demostrar con evidencia — no solo con buenos resultados — que ese control existe.
No consiste únicamente en revisar el código fuente o hacer un análisis técnico del modelo. Desde una perspectiva de Compliance, el objetivo es más amplio: comprobar que hay gobernanza detrás de la tecnología.
Lo que debe responder una auditoría de algoritmos
Una buena auditoría debería permitir responder, con evidencia documentada, preguntas como:
- ¿Qué decisiones está apoyando el algoritmo?
- ¿Qué datos utiliza y quién los valida?
- ¿Qué riesgos existen si el sistema falla?
- ¿Quién supervisa sus resultados?
- ¿Existe evidencia suficiente para justificar las decisiones tomadas?
Si estas preguntas no pueden responderse con claridad, el problema normalmente no está en la tecnología, sino en la ausencia de gobernanza.
Por qué un buen resultado no es prueba de fiabilidad
Uno de los errores más frecuentes es pensar que un algoritmo es fiable simplemente porque ofrece buenos resultados. En Compliance eso nunca ha sido suficiente, porque la confianza debe poder demostrarse.
Cualquier sistema automatizado debería incorporar controles que permitan verificar periódicamente lo siguiente:
- Calidad de los datos utilizados
- Trazabilidad de las decisiones
- Control de versiones del modelo
- Revisión de incidencias
- Supervisión humana cuando proceda
- Registro de cambios
- Asignación clara de responsabilidades
No se trata solo de cumplir con futuras obligaciones regulatorias, se trata de reducir riesgos y poder acreditar, en cualquier momento, que la organización mantiene el control sobre sus procesos automatizados.
Descubre con nosotros cómo centralizar con una
plataforma especializada: Demo gratuita (20 min)
Tecnología sin gobernanza es un riesgo
Cada vez es más sencillo incorporar herramientas basadas en inteligencia artificial; lo realmente complejo es integrarlas dentro del sistema de gestión de Compliance.
Un algoritmo aislado puede convertirse rápidamente en una fuente de incertidumbre. Un algoritmo bien gobernado, en cambio, pasa a formar parte del modelo de control interno de la organización — con procesos, responsables, revisiones periódicas y mecanismos de supervisión que permiten detectar desviaciones antes de que se conviertan en un problema.
Y hay que saber que tecnología, por sí sola, no resuelve los retos del cumplimiento normativo. El verdadero valor aparece cuando se combina con ingeniería jurídica: la disciplina que traduce obligaciones legales en controles, evidencias, responsabilidades y procesos gestionables dentro de una plataforma tecnológica.
La tecnología aporta automatización; la ingeniería jurídica aporta criterio. Esa combinación es la que permite construir un modelo de gobernanza sólido y sostenible — el enfoque con el que trabajamos en iCloudCompliance.
Un reto que seguirá creciendo
Todo apunta a que los sistemas automatizados tendrán un papel cada vez más relevante en las organizaciones.
La pregunta ya no es si una empresa utilizará inteligencia artificial. La verdadera cuestión es si será capaz de demostrar que esa inteligencia artificial funciona bajo un modelo de control, supervisión y mejora continua.
¿Tu organización podría justificar hoy el funcionamiento de sus algoritmos ante un auditor o una autoridad de control? Habla con nuestro equipo sobre cómo estructurar una auditoría de algoritmos dentro de tu sistema de gestión.
Algunas preguntas frecuentes:
¿Auditar un algoritmo es lo mismo que revisar su código? No. La revisión técnica del código es solo una parte. Desde una perspectiva de Compliance, el objetivo es comprobar que existe gobernanza alrededor del sistema: quién valida los datos, quién supervisa los resultados y qué evidencia respalda las decisiones tomadas.
¿Por qué no basta con que el algoritmo dé buenos resultados? Porque un buen resultado no demuestra que el sistema esté bajo control ni que la organización pueda justificar esa decisión ante un auditor o una autoridad. La confianza en Compliance debe sustentarse en evidencia documentada, no en el desempeño observado.
¿Qué debería revisar como mínimo una auditoría de algoritmos? Como mínimo: calidad de los datos, trazabilidad de las decisiones, control de versiones del modelo, revisión de incidencias, supervisión humana cuando proceda, registro de cambios y asignación clara de responsabilidades.
Descubre con nosotros cómo centralizar con una
plataforma especializada: Demo gratuita (20 min)
Nota desarrollada por David Cuenca especialista en Compliance & Data Protection
Este contenido es informativo y no constituye asesoramiento legal. © iCloudCompliance.